Y tiene un patreon.com, donde gana unos modestos USD 1.400/mes (y aumentando día a día) por salvar el mundo. Denle dinero.
Otro título sugerido: Hail to the king, Ondřej Surý.
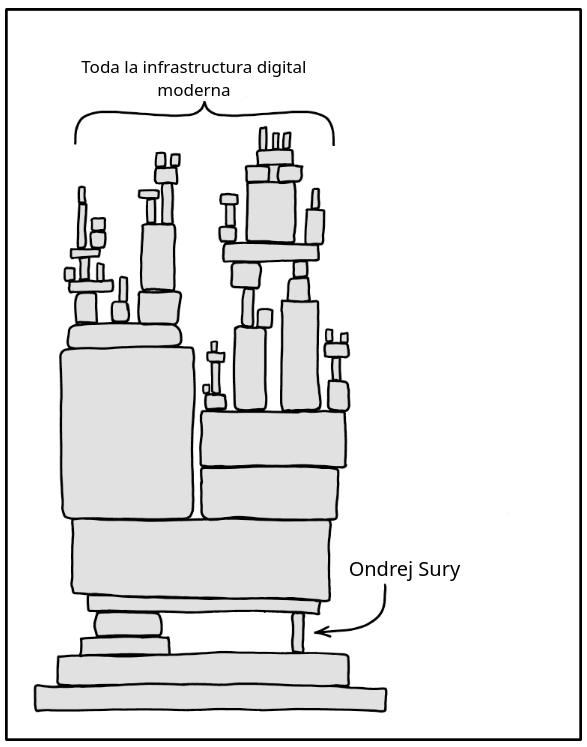
Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj
Siempre hay un XCD para todo, si.
El pasado 21 de octubre de 2026, dos vulnerabilidades enterradas desde hace –por lo menos- 22 años en PHP se hicieron públicas. Permiten tomar el control de cualquier servidor y hacerlo mierda de forma remota.
El nombre marketinero que le dieron al conjunto es PHP2Shell y es grave. Muy grave. Se estima que afecta al 70% de la infraestructura que hace funcionar internet. Este blog, sin ir mas lejos.
Y podría haber sido peor, si no hubiera sido por Ondřej (hail to the king), que viene permitiendo desplegar parches para versiones fuera del ciclo de vida de PHP, desde PHP v5, alrededor del año 2004/2005, y gratis. Denle dinero.
Gracias a sus parches, muchas versiones de PHP vulnerables, pudieron ser corregidas a tiempo y sospecho que salvó al mundo de un colapso de magnitud incalculable, sin exagerar. Ayúdenlo donando en su patreon.
Si quieren verificar como andan por casa, por supuesto que existe un PHP2Shell Checker que permite constatar si el servidor subyacente para cualquier página web o servicio es vulnerable.
Y si trajeron pochoclo, también existe un sitio que lleva la estadística en tiempo real de la cantidad de servidores todavía vulnerables versus los que ya se parcharon/actualizaron. Al momento de redactar esto, nueve millones y medio de servidores ya fueron actualizados, pero representan menos del 25% del total.
Y si tienen servidores corriendo código PHP: no sean boludos. Parchen. Y denle su dinero a Ondrej.