Y tiene un patreon.com, donde gana unos modestos USD 1.400/mes (y aumentando día a día) por salvar el mundo. Denle dinero.

Otro título sugerido: Hail to the king, Ondřej Surý.
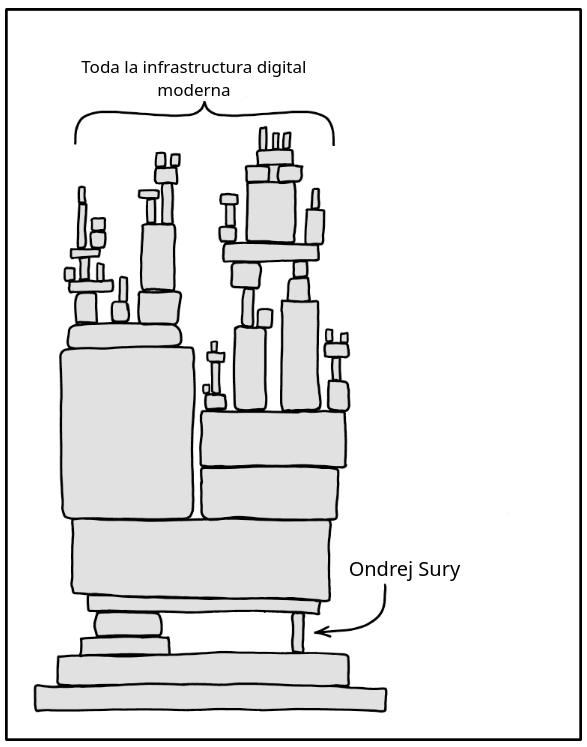
 

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj


Siempre hay un XCD para todo, si.

El pasado 21 de octubre de 2026, dos vulnerabilidades enterradas desde hace –por lo menos- 22 años en PHP se hicieron públicas. Permiten tomar el control de cualquier servidor y hacerlo mierda de forma remota.

El nombre marketinero que le dieron al conjunto es PHP2Shell y es grave. Muy grave. Se estima que afecta al 70% de la infraestructura que hace funcionar internet. Este blog, sin ir mas lejos.
Y podría haber sido peor, si no hubiera sido por Ondřej (hail to the king), que viene permitiendo desplegar parches para versiones fuera del ciclo de vida de PHP, desde PHP v5, alrededor del año 2004/2005, y gratis. Denle dinero.

Gracias a sus parches, muchas versiones de PHP vulnerables, pudieron ser corregidas a tiempo y sospecho que salvó al mundo de un colapso de magnitud incalculable, sin exagerar. Ayúdenlo donando en su patreon.

Si quieren verificar como andan por casa, por supuesto que existe un PHP2Shell Checker que permite constatar si el servidor subyacente para cualquier página web o servicio es vulnerable.

Y si trajeron pochoclo, también existe un sitio que lleva la estadística en tiempo real de la cantidad de servidores todavía vulnerables versus los que ya se parcharon/actualizaron. Al momento de redactar esto, nueve millones y medio de servidores ya fueron actualizados, pero representan menos del 25% del total.

Y si tienen servidores corriendo código PHP: no sean boludos. Parchen. Y denle su dinero a Ondrej.
printf "\033c" te salva. Tuve que googlear tantas veces este comando que me hinché las pelotas y vengo a documentarlo acá para tenerlo siempre a mano.

Agenden:

printf "\033[?2004l"

Como este es un post para mi, porque la posteridad ya no existe, ahora la gente ya no busca en Google sino que le pregunta a una IA, pego el comando arriba de todo para encontrarlo más rápido.

¿Le diste cat a un bin por error y se te hizo mierda la consola de comandos? Lo de arriba.

Grepeaste un flujo de tráfico encriptado y se te hizo mierda la consola de comandos? Lo de arriba, si.

Escapaste mal tu printf en el script y se te hizo mierda la consola de comandos?

Lo

de

arriba.

De la nada copiás y al pegar control + shift + v o middle-click del mouse empieza a escupir texto roto del tipo:

^[[200coso pegado^[[201

o bien:

0~coso pegado1~

LO DE ARRIBA.

Donde clear hace agua, donde reset no funciona y te deja a pata, el printf nunca falla. Y lo mejor de todo, lo podés apuntar desde un TTY o session SSH a otra session aledaña. Ejemplo:

printf "printf "\033[?2004l" > /dev/tty1

Esto es lo que Dall-e decidió generar desde el prompt rsync en modo dios en un cartel de neón sobre una ciudad, futurista. Llegó el futuro damas y caballeros.


Otro título sugerido: Como ejecutar rsync, pero copiando absolutamente todo, incluídos los tiempos de modificación, creación y acceso, softlinks, hardlinks, todo, para que el resultado final sea indistinguible de la magia.

Me dejo a mi mismo como siempre, pero también a la posteridad, este comando que tengo que googlear cada vez que necesito: como hacer para que a rsync no se le escape nada al copiar datos y que el source y destination sean idénticos en todos los aspectos que el sistema de archivos subyacentes lo permita. No porque no esté documentado en el manual, sino porque es más rápido tenerlo agendado en algún lado, para las pocas veces al año en que necesito copiar preservando -casi- todos los atributos con excepción de algunos pocos.

Esto es lo que Dall-e decidió generar desde el prompt rsync en modo dios en un cartel de neón sobre una ciudad, futurista. Llegó el futuro damas y caballeros.

Un comando de la muerte, imposible de recordar y que tengo agendado bloguear al respecto desde el 2015 según veo.
Bueno, 8 años más tarde hoy lo tuve que googlear de nuevo porque lo necesité. Aprovechando la oportunidad, lo dejo documentado aquí para cada vez que lo necesitemos de nuevo. 


El comando en cuestión se ejecuta así:

Continúa leyendo

Otro título sugerido: todo lo que la snipping tool de Windows quiso y nunca pudo ser, pero para Linux.


Post cortito. Como patada de chancho:


En promedio hasta tres veces por año me encuentro con alguna aplicación que es tan pero TAN TAN buena que me da ganas de hacerle propaganda.

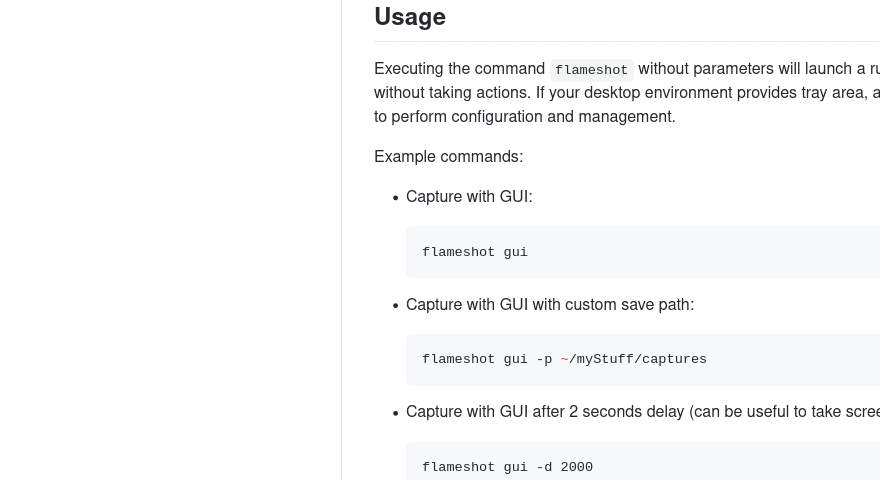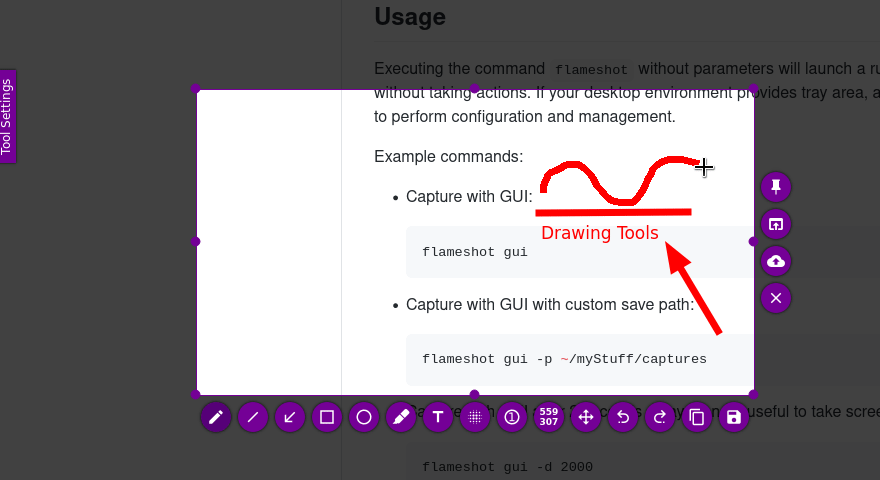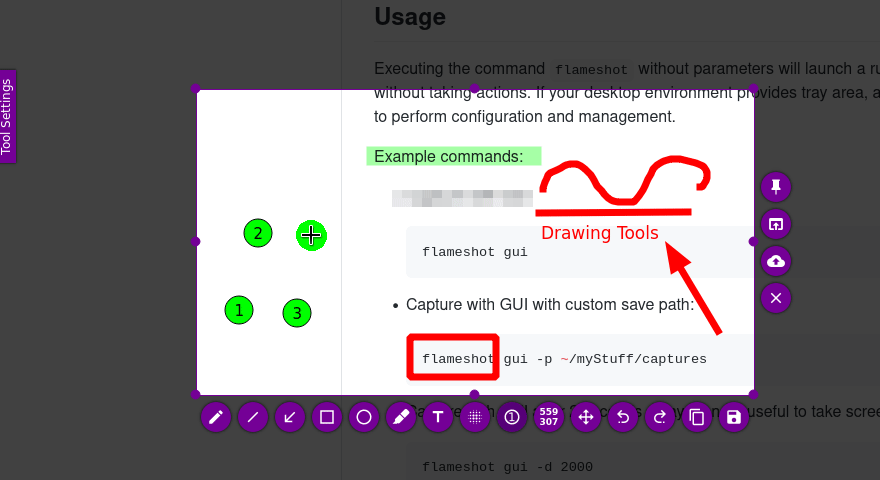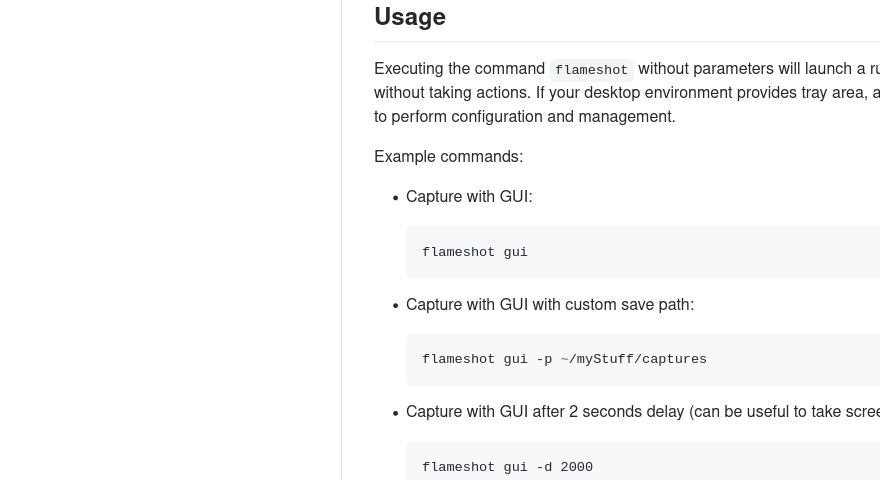
Van 25 días del año 2022 y ya encontré la primera: Flameshot, screenshots para Linux, pero bien hechos. (Y a los que quieran discutir que Lightshot es mejor o que Windows no se la come: vengan de a uno, putos).

Vean nada mas:


Ahora por fin podés dejar de sentirte menos. Ya no tenes nada que envidiarle a los usuarios de Windows sino todo lo contrario:

flameshot demo.


Si sos un pelotudo como yo y usás i3 como windows manager de tu Linux, podés llamarlo con la tecla Print Screen de tu computadora agregando a tu archivo ~/.config/i3/config dos líneas que digan:

bindsym Print exec flameshot full -p /home/coso/Pictures/screenshots
bindsym Shift+Print exec flameshot gui -p /home/coso/Pictures/screenshots


Para luego aplicar el cambio reiniciando i3 con MOD + SHIFT + C.


Te dejo debajo también la ayuda, para que entiendas cómo lo configuré:


Usage: flameshot [flameshot-options] [arguments]

Options:
-h, --help Displays this help
-v, --version Displays version information
Arguments:
gui Start a manual capture in GUI mode.
screen Capture a single screen.
full Capture the entire desktop.
launcher Open the capture launcher.
config Configure flameshot.