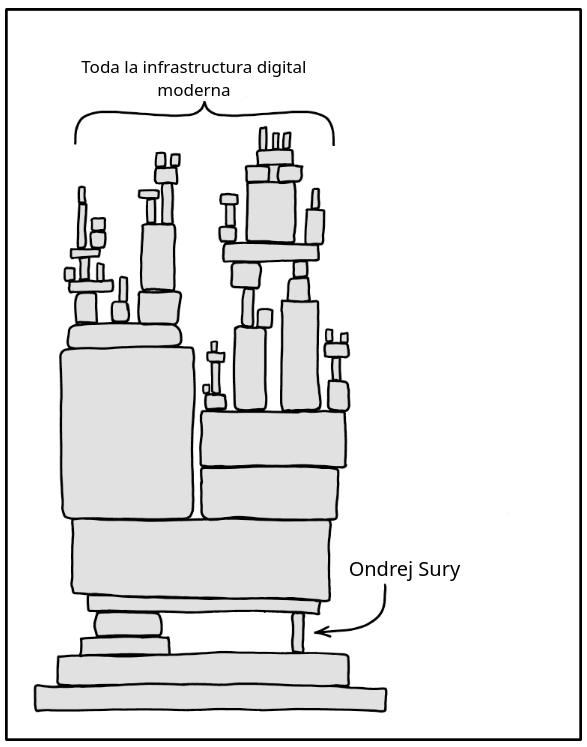
Y tiene un patreon.com, donde gana unos modestos USD 1.400/mes (y aumentando día a día) por salvar el mundo. Denle dinero.

Otro título sugerido: Hail to the king, Ondřej Surý.
 

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj


Siempre hay un XCD para todo, si.

El pasado 21 de octubre de 2026, dos vulnerabilidades enterradas desde hace –por lo menos- 22 años en PHP se hicieron públicas. Permiten tomar el control de cualquier servidor y hacerlo mierda de forma remota.

El nombre marketinero que le dieron al conjunto es PHP2Shell y es grave. Muy grave. Se estima que afecta al 70% de la infraestructura que hace funcionar internet. Este blog, sin ir mas lejos.
Y podría haber sido peor, si no hubiera sido por Ondřej (hail to the king), que viene permitiendo desplegar parches para versiones fuera del ciclo de vida de PHP, desde PHP v5, alrededor del año 2004/2005, y gratis. Denle dinero.

Gracias a sus parches, muchas versiones de PHP vulnerables, pudieron ser corregidas a tiempo y sospecho que salvó al mundo de un colapso de magnitud incalculable, sin exagerar. Ayúdenlo donando en su patreon.

Si quieren verificar como andan por casa, por supuesto que existe un PHP2Shell Checker que permite constatar si el servidor subyacente para cualquier página web o servicio es vulnerable.

Y si trajeron pochoclo, también existe un sitio que lleva la estadística en tiempo real de la cantidad de servidores todavía vulnerables versus los que ya se parcharon/actualizaron. Al momento de redactar esto, nueve millones y medio de servidores ya fueron actualizados, pero representan menos del 25% del total.

Y si tienen servidores corriendo código PHP: no sean boludos. Parchen. Y denle su dinero a Ondrej.
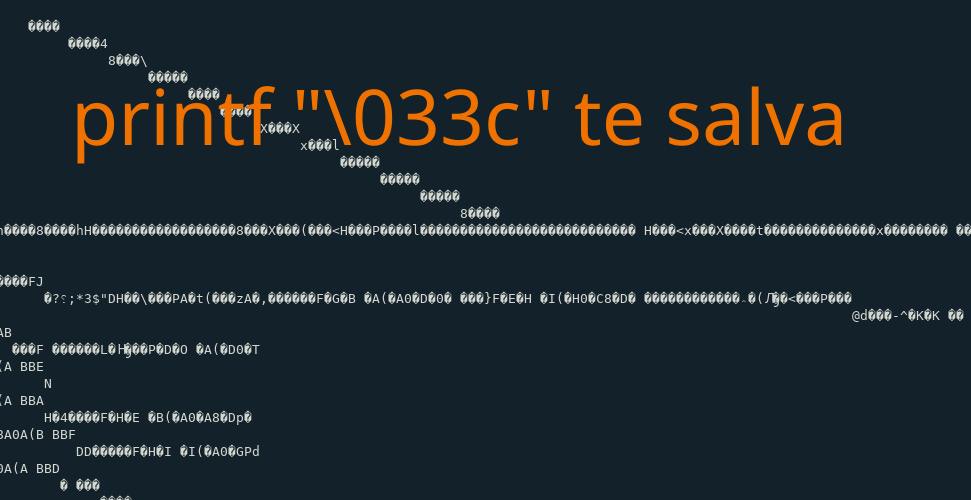
printf "\033c" te salva. Tuve que googlear tantas veces este comando que me hinché las pelotas y vengo a documentarlo acá para tenerlo siempre a mano.

Agenden:

printf "\033[?2004l"

Como este es un post para mi, porque la posteridad ya no existe, ahora la gente ya no busca en Google sino que le pregunta a una IA, pego el comando arriba de todo para encontrarlo más rápido.

¿Le diste cat a un bin por error y se te hizo mierda la consola de comandos? Lo de arriba.

Grepeaste un flujo de tráfico encriptado y se te hizo mierda la consola de comandos? Lo de arriba, si.

Escapaste mal tu printf en el script y se te hizo mierda la consola de comandos?

Lo

de

arriba.

De la nada copiás y al pegar control + shift + v o middle-click del mouse empieza a escupir texto roto del tipo:

^[[200coso pegado^[[201

o bien:

0~coso pegado1~

LO DE ARRIBA.

Donde clear hace agua, donde reset no funciona y te deja a pata, el printf nunca falla. Y lo mejor de todo, lo podés apuntar desde un TTY o session SSH a otra session aledaña. Ejemplo:

printf "printf "\033[?2004l" > /dev/tty1


Esta que sigue me pasó hace un rato y no es la primera vez lamentablemente: el log de <algo> te llena el disco de mierdas y se te rompe  alguna otra cosa que estaba en producción y el mundo se desploma por una fracción de hora hasta que reaccionás y todo vuelve a la normalidad.

Unas veces la sacás barata y no pasa de un susto, otras se te corrompe el sistema de archivos de una VM o el log de una base de datos o no te queda otra que restaurar ese <algo> que no funciona desde el backup que por suerte tenías.

Por que si estás a cargo de un sistema cualquiera y no tenés nada que te avise que se te llenó un disco, un backup seguramente tenías, verdad?


Foto de un sysadmin real pensando que hacer después de que se le llenó un disco, borró el log y ahora no le funciona nada.

Foto de un sysadmin real pensando que hacer después de que se le llenó un disco, borró el log y ahora no le funciona nada.


Bueno, acá va: esta es la forma rápida de devolver a la vida, de resucitar un Linux cuando dejó de funcionar por que se quedó sin espacio en tal o cual disco, usualmente la partición raíz, por que si no tenés nada que te avise que se te llenó un disco, ni tenés backup, tampoco tenés compartimentado el disco en particiones, verdad?

Continúa leyendo