Y tiene un patreon.com, donde gana unos modestos USD 1.400/mes (y aumentando día a día) por salvar el mundo. Denle dinero.

Otro título sugerido: Hail to the king, Ondřej Surý.
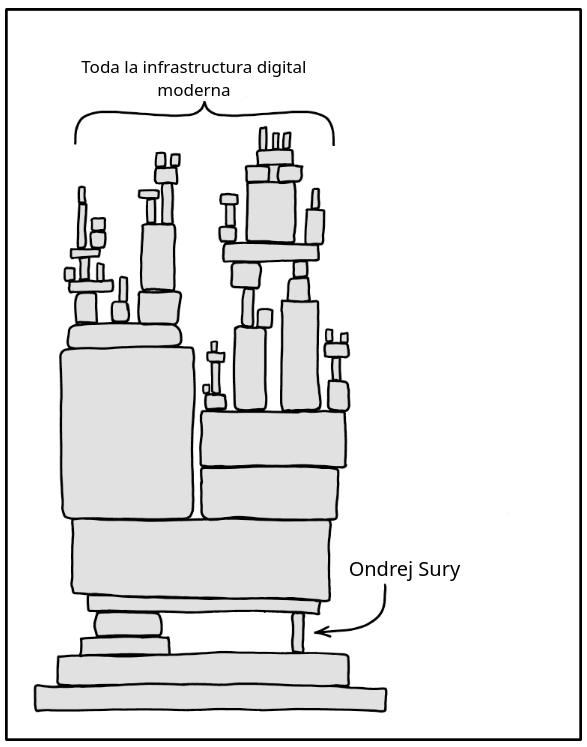
 

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj

Denle plata a Ondrej Sury: https://www.patreon.com/cw/oerdnj


Siempre hay un XCD para todo, si.

El pasado 21 de octubre de 2026, dos vulnerabilidades enterradas desde hace –por lo menos- 22 años en PHP se hicieron públicas. Permiten tomar el control de cualquier servidor y hacerlo mierda de forma remota.

El nombre marketinero que le dieron al conjunto es PHP2Shell y es grave. Muy grave. Se estima que afecta al 70% de la infraestructura que hace funcionar internet. Este blog, sin ir mas lejos.
Y podría haber sido peor, si no hubiera sido por Ondřej (hail to the king), que viene permitiendo desplegar parches para versiones fuera del ciclo de vida de PHP, desde PHP v5, alrededor del año 2004/2005, y gratis. Denle dinero.

Gracias a sus parches, muchas versiones de PHP vulnerables, pudieron ser corregidas a tiempo y sospecho que salvó al mundo de un colapso de magnitud incalculable, sin exagerar. Ayúdenlo donando en su patreon.

Si quieren verificar como andan por casa, por supuesto que existe un PHP2Shell Checker que permite constatar si el servidor subyacente para cualquier página web o servicio es vulnerable.

Y si trajeron pochoclo, también existe un sitio que lleva la estadística en tiempo real de la cantidad de servidores todavía vulnerables versus los que ya se parcharon/actualizaron. Al momento de redactar esto, nueve millones y medio de servidores ya fueron actualizados, pero representan menos del 25% del total.

Y si tienen servidores corriendo código PHP: no sean boludos. Parchen. Y denle su dinero a Ondrej.
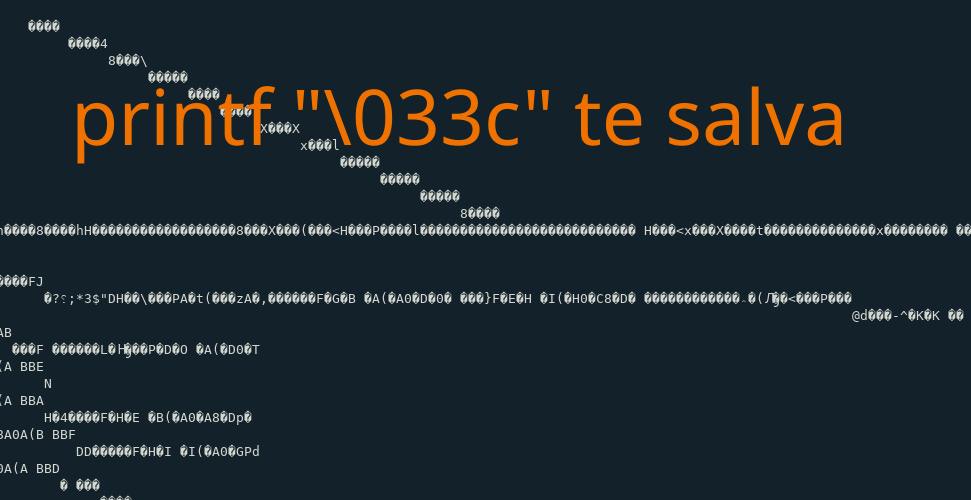
printf "\033c" te salva. Tuve que googlear tantas veces este comando que me hinché las pelotas y vengo a documentarlo acá para tenerlo siempre a mano.

Agenden:

printf "\033[?2004l"

Como este es un post para mi, porque la posteridad ya no existe, ahora la gente ya no busca en Google sino que le pregunta a una IA, pego el comando arriba de todo para encontrarlo más rápido.

¿Le diste cat a un bin por error y se te hizo mierda la consola de comandos? Lo de arriba.

Grepeaste un flujo de tráfico encriptado y se te hizo mierda la consola de comandos? Lo de arriba, si.

Escapaste mal tu printf en el script y se te hizo mierda la consola de comandos?

Lo

de

arriba.

De la nada copiás y al pegar control + shift + v o middle-click del mouse empieza a escupir texto roto del tipo:

^[[200coso pegado^[[201

o bien:

0~coso pegado1~

LO DE ARRIBA.

Donde clear hace agua, donde reset no funciona y te deja a pata, el printf nunca falla. Y lo mejor de todo, lo podés apuntar desde un TTY o session SSH a otra session aledaña. Ejemplo:

printf "printf "\033[?2004l" > /dev/tty1

Vengo con uno cortito como patada de chancho: se te llenó el disco. Siempre se te llenan los discos. Necesitás hacer espacio inmediatamente porque la situación escala y no podés perder ni medio segundo explorando si borrar %temp% o temp, o si caché de offline files, o si system restore points.

Nada de eso. Las papas queman, la bandeja está en tus manos justo prestaste los guantes de amianto. ¿Qué hacés? El TL:DR, debajo.
Pelás una consola de comandos con privilegios elevados (como cuando ejecutás CMD como admin) y dentro de ella ejecutás:

powercfg -h off


Si todo va bien, el comando no devuelve nada en la salida, y se ve como sigue:

Ejecutando powercfg -h off en un CMD como admin para liberar espacio en disco en Windows de forma muy rápida e instantáneamente.


¿Y cuánto espacio voy a liberar?

La respuesta es: depende, y de qué depende te lo resumo debajo.

Cuando la computadora pasa del estado encendido al intermedio entre apagado y encendido, hiberna o se suspende. En ese estado, todo el contenido de la memoria RAM debe ser volcado al disco rígido para poder restaurarlo desde allí cuando la computadora despierta.
El archivo en donde Windows escribe todo el contenido de la memoria RAM se llama hiberfile.sys y tiene los permisos sobre el sistema de archivos configurados de forma tal que no lo puedas eliminar directamente sin hacer un take ownership primero, que no viene al caso.
El tamaño del archivo en cuestión, siempre será de prácticamente la misma cantidad de memoria RAM instalada en la computadora.
Windows viene pre-configurado de serie para hibernar escribiendo a este archivo. Encontrarás que existe en casi todas las computadoras.

Powercfg -h off además de apagar hibernación como estado intermedio disponible, borrará este archivo instantánemente, liberando así tanto espacio como memoria RAM tengas, o casi. 4 ,8 ,16, 32 GB de espacio adicional instantáneo y sin tener que dedicarle más que unos pocos segundos al problema, que luego de apagado el incendio, podrás atacar con detenimiento.

¿Te sirvió? De nada.

Saludos, sufridores del mundo de la administración de sistemas. Hoy, nos adentramos en el maravilloso mundo del replicación en Active Directory. Acompáñame mientras intentamos comprender cómo usar los comandos repadmin /showrepl y repadmin /syncall para mantener un mínimo de cordura en esta locura digital.

Maldita Replicación: repadmin, las dos opciones que tenés que conocer si o si.

Repadmin /showrepl: El Detector de Problemas Compulsivo

¿Alguna vez has tenido esa sensación incómoda de que algo está mal en tu dominio de Active Directory? Pues, ¡felicidades! ¡Bienvenido a la vida de un administrador de sistemas! repadmin /showrepl es tu arma secreta, tu linterna en la oscuridad.

Este comando es el súper detective de Active Directory. Te mostrará todo lo que necesitas saber sobre la replicación entre controladores de dominio. ¿Quieres saber si todo está en orden o si hay un desastre en ciernes? ¡repadmin /showrepl te lo dirá!

Pro Tip: Si eres amante de la emoción, ejecuta este comando y observa los errores de replicación. Después, siéntate, toma una taza de café y disfruta mientras intentas descifrar esos mensajes crípticos.

Repadmin /syncall: ¡La Varita Mágica de la Sincronización!

La vida sería tan sencilla si todos los controladores de dominio se llevaran bien y compartieran sus secretos. Pero no, son como niños malcriados que se niegan a jugar juntos en el parque. Aquí es donde entra repadmin /syncall.

Es como decir: «¡Hey, niños, ¡deténganse con esa pelea de replicación! ¡Es hora de compartir sus juguetes!» Con este comando, forzarás a todos los controladores de dominio a sincronizar sus datos y hacer las paces.

Consejo de vida: Úsalo sabiamente, porque una sincronización forzada puede ser como forzar a tus hijos a compartir sus juguetes. Puede que obtengas un breve momento de paz, o puede que desate un desastre aún mayor.

Conclusión

repadmin /showrepl y repadmin /syncall son tus compañeros en la lucha contra los demonios de la replicación en Active Directory. Son tus héroes, tus guías, y tus confidentes en este salvaje mundo de la administración de sistemas.

Así que adelante, valientes administradores, ponte tu traje de superhéroe y enfréntate a los desafíos de Active Directory. Y recuerda, en este mundo caótico, ¡un poco de sarcasmo y humor mordaz siempre ayuda a mantener la cordura!

Hasta la próxima aventura en el emocionante universo de la administración de sistemas. ¡Buena suerte!

Al igual que el post que precedió a este, tomé algunos de mis borradores más viejos y se los pasé a ChatGPT para ver qué hace con ellos, pidiéndole que lo redacte «copiando» el estilo de malditonerd.com y salió esto que ven arriba.
Llegó el futuro.