root@floyd:~# nmap -vv 192.168.1.141 -p T:1-65535,U:1-65535

Starting Nmap 5.00 ( http://nmap.org ) at 2011-10-07 23:32 ART
NSE: Loaded 0 scripts for scanning.
Initiating ARP Ping Scan at 23:32
...
Bla, bla, bla, bla...
...
Completed SYN Stealth Scan at 23:33, 85.35s elapsed (65535 total ports)
Host 192.168.1.141 is up (0.020s latency).
All 65535 scanned ports on 192.168.1.141 are closed
MAC Address: PU:TO:EL:QU:EL:EE (MediaTek)
Ese fuí yo, tirándole un Nmap a la interface WAN de mi teléfono celular...
¿Será crónico?

«Cualquier tecnología lo suficientemente avanzada es indistinguible de la magia»

Arthur C. Clarke


De los 7 u 8 años tengo pocos recuerdos nítidos y son siempre momentos de esos que uno no se olvida por que fueron tan significativos que lo marcan a uno a fuego: La primera vergüenza en público, el primer golpazo, la primera pelea de puños, ¿el primer beso para algunos?, etc, etc.

Hoy me dejó meditando al respecto el video que publico mas adelante por que es uno de esos recuerdos tan vívidos, tan nítidos que hasta me acuerdo de los olores y me lo cinceló en el cerebro la primera vez que ví un módem funcionando.

Como mucho debo haber tenido 8 años cuando conocí por dentro el «centro de cómputos». Así se llamaba un lugar en donde convergían todas las tarjetas perforadas de las jugadas de quiniela de la ciudad y pueblos aledaños para que una «computadora» los «computara» y enviara toda esa información hasta la casa central en la capital de la provincia.

Le debo haber caído muy bien a los que trabajaban ahí o debo haber tenido cara de nerd desde siempre por que uno de los empleados del lugar a modo de mini-tour me llevó a recorrer las instalaciones –plagadas de Commodore 128 entre otro tantos artefactos electrónicos que fuí incapaz de reconocer– y de entre todas las cosas que me mostraba, no me olvido mas, me mostró «el módem».

Era mas o menos como este.

Era mas o menos como este.

Continúa leyendo

Otro título sugerido: Como hacerle la vida imposible a tu sysadmin – parte 2

Si no leyeron el artículo anterior: Como hacerle la vida imposible a tu sysadmin deberían empezar por ahí para entender de que estoy hablando. Para los cortos de tiempo resumo brevemente:

Por un lado: Tenés acceso a una PC que remotamente corre Linux, puede ser un servidor que administres o la PC de tu casa, da lo mismo. No hace falta disponer de privilegios de super-usuario en la PC remota. Esta PC remota corre un servidor SSH que te permite login remoto.

Por el otro: La persona que administra la red de tu trabajo te tiene impedido, no te permite chatear, usar Facebook o Twitter, no podés navegar por ciertas páginas o usar ciertos servicios.

Otra posibilidad: Estas conectado desde una red «pública» en un bar, aeropuerto o simplemente robándole internet el vecino y no tenés ninguna manera de saber quien podría estar olfateando los paquetes de datos que van y vienen, sobre todo ahora, que herramientas como Firesheep hacen que un ataque man-in-the-middle que siempre fue cosa reservada para unos pocos elegidos sea coser y cantar.

También podrías usar este sistema (o un buen tunel SSH por cada servicio a rutear haciendo las veces de Socks Proxy con todas las incomodidades que conllevaría) si estás conectado desde un enlace poco fiable en donde la pérdida de paquetes está fuera de discusión.

O si ninguna de las anteriores te convence: Simplemente por que nunca se es lo suficientemente paranoico, otro mini tutorial: Como encriptar TODO el tráfico que genera tu PC y rutearlo remotamente para evitar cualquiera de los escenarios anteriores.

Usando SSH para rutear todo el tráfico TCP que se genere en tu PC hasta un host remoto.

Usando SSH para rutear todo el tráfico TCP que se genere en tu PC hasta un host remoto.

Continúa leyendo

«Esto es Linux, no se trata de preguntar si se puede o no, se trata de preguntar como se hace.»

Saber popular.

Agregué un par de parlantes a mi sistema de audio y no me gustaba como sonaba, demasiado grave, demasiada vibración en los vidrios así que me puse en la búsqueda de algo que me permitiera ecualización global de todo el subsistema de audio en Linux, puntualmente un ecualizador para ALSA y lo encontré a la primera: ALSAEQUAL.
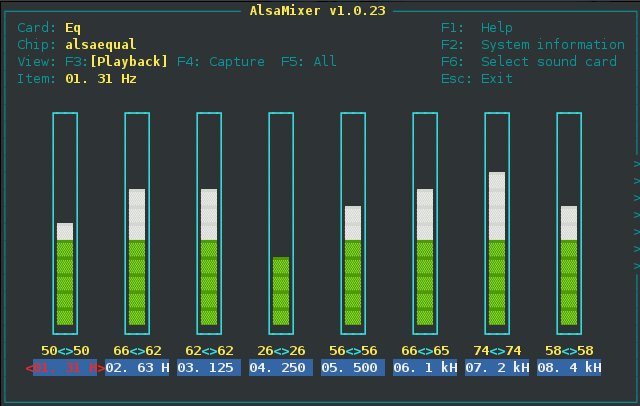
Alsaequal - Ecualización paramétrica de 8 bandas para tu placa de sonido en Linux

Alsaequal - Ecualización paramétrica de 8 bandas para tu placa de sonido en Linux

Por que sí, muchas aplicaciones disponen de sus propios ecualizadores pero no todas, además, eso de andar ajustando los niveles de ecualización de audio en tantos programas distintos no me cuadraba. Por otro lado, 95% del tiempo estoy escuchando musica desde MOC que no tiene ecualizador. Definitivamente necesitaba algo como esto.

ALSA-Equal como su nombre lo indica no es mas que un motor de ecualización en modo plugin para ALSA, es decir, se incrusta en ALSA y se ejecuta desde alsamixer a continuación (no, no tiene frontend todavía, pero ¿Quén lo necesita?). Dispone de un ecualizador paramétrico de 8 bandas, que no es la gran cosa pero con esas ocho bandas me basta y me sobra: Graves, medios y agudos por separado para todo lo que suene por tu placa de sonido, musíca, películas, conversaciones o los soniditos del sistema si es que tenés, etc.

Ponerlo a funcionar es bien simple: Se descarga el código fuente desde la página oficial, se compila, se instala y listo. Paso por paso, desde una consola, las instrucciones a prueba de idiotas, para copiar y pegar.Continúa leyendo