Si este fuera un blog maricón y pedagógico, este post arrancaría explicando que: «Se conoce como rogue a todo dispositivo que en tu red local… bla bla bla…» Me chupa un huevo. No te pienso explicar. Googlealo y volvé si querés. Este es un blog porongudo y poco pedagógico.

Yendo al tema; si nunca te pasó todavía, o bien podés considerarte el elegido o bien todavía no tenés la cantidad de horas de vuelo necesarias, pendejo, por que a todos los que vivimos del IT nos toca mas tarde o mas temprano:

Un servidor DHCP que no sabés de donde mierda salió entrega números de IP y te rompe la conectividad en la LAN, o te rompe el acceso a internet o como mínimo, las pelotas. Un serdivor DHCP rogue.


Típicos escenarios:

  • Una red lo suficientemente extensa en superficie edificada como para que te sea difícil hacerle un seguimiento exhaustivo.
  • Un pelotudo en la última oficinita del fondo del altillo del último piso habilitó por ejemplo la conexión compartida a internet.
  • O le pareció buena idea comprarse su propio router wireless por que la señal no le llega bien.
  • O algún dispositivo se puso en factory-defaults y se le encendió el DHCP server.
  • O alguien fué y se contrató su propia bajada de internet para su sección sin avisarte y el ISP le dió un router con DHCP activado.
  • O simplemente te la tiene jurada y te quiere cagar la vida, entonces sin quererlo o intencionalmente se pone a entregar números de IP a tu red.

Acto seguido, pelás tu packet sniffer de cabecera para dar con el hijo de puta que está sirviendo DHCP y con un poco de suerte, la mac addres del dispositivo agendada y una inspección/investigación visual, das con el dispositivo problemático y lo hacés mierda con el hacha que casualmente llevabas con vos desde que te empezó a pasar.
 

No saben lo difícil que se me puso esta vez encontrar que imagen ponerle a este post. Como no encontré, va Rogue, de X-Man
No saben lo difícil que se me puso esta vez encontrar que imagen ponerle a este post. Como no encontré, va Rogue, de X-Man


Continúa leyendo

En Red Hat y Centos podés usar RPM, en Gentoo podés usar Emerge, en Debian y Ubuntu tenés que recurrir a viles artimañas como usar el comando last para leer /var/log/wtmp o ejecutar stat sobre algún archivo que sepas a ciencia cierta que nunca se modificó desde que instalaste el sistema por primera vez (buena suerte encontrando uno) y así sucesivamente.

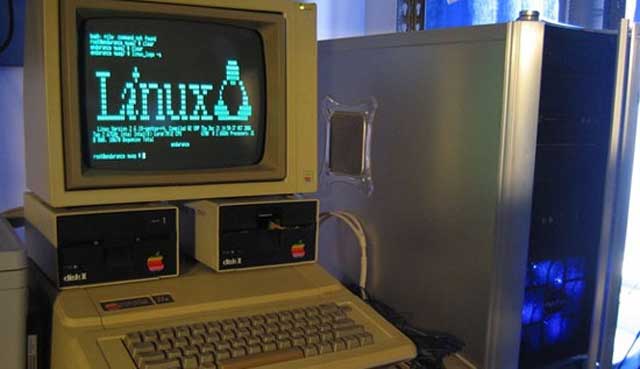
Linux del año del pedo.

Linux del año del pedo.


Puras pendejadas. Vengo con la forma genérica, la que te va a funcionar siempre, de conocer con precisión la fecha de instalación de cualquier Linux, sea la distribución que sea, indistintamente, y la mas fácil de todas a su vez:Continúa leyendo

Llega el día en la vida de todo hombre en que rsync le fuma tanto ancho de banda que le impide piratear cine en tiempo real desde Cuevana y páginas afines o piratear música en tiempo real desde servicios como Grooveshark y todo se ve y se escucha entrecortado.

Llega ese día en la vida de todo hombre pobre en que sopesadas las opciones y maldecidas las hijas de algún vecino te denigrás:

– Como me compré la internet para pobres ahora no me alcanza para hacer todo lo que quería. Como pago la conexión mas barata que existe en mi país del ISP mas barato que hay en mi país ahora toca joderme. O una cosa o la otra pero no las dos juntas. JO-DE-TE, GIL.

Bueno, va a ser que no.

iftop midiendo el ancho de banda de un rsync que está corriendo en el host remoto con el ancho de banda limitado a 256 KB

iftop midiendo el ancho de banda de un rsync que está corriendo en el host remoto con el ancho de banda limitado a 256 KB

Continúa leyendo

Otro título sugerido: Taringa es un monstruo propulsado a pendejos.

Prefacio:

Nadie me quiere. Me echaron de un shared hosting que no voy a nombrar por que mi WordPress consumía mucho CPU entonces me fuí a otro shared hosting de mas o menos similares características en donde me desactivaron tres veces en el transcurso de un mes mi WordPress (este, el que estás leyendo, si) por que consumía demasiado CPU…

Entonces me fuí a otro shared hosting pero bajo mi control, en donde tenía shell en el server y acceso a los logs en tiempo real. Ahí pude por fin ver que el problema eran bots que me estaban pegandon en un archivo específico del theme que uso, que tuvo una vulnerabilidad conocida y que me pegaban tan insistentemente que alcanzó a voltear también este otro tercer server en donde lo alojaba.

Ahora ya lo arreglé y lo corro en mi propio server, con juegos de azar y mujerzuelas. En el medio aprendí mucho sobre WordPress y pude optimizarlo un poco. De ahí tengo material para varios posts mas pero hoy tengo ganas de escribir uno cortito por que me da paja:


Hotlinking mis pelotas


Hotlinking y de como taringa te puede hacer mierda cuando alojás tus propias imágenes.

Hot-linking, leeching, direct linking, es la trampita mediante la cual algunos sitios web se ahorran una tonelada de ancho de banda mostrando imágenes que vienen desde otros sitios. Así como a los gigantes no se les mueve un pelo, a vos que sos un pobre gil como yo puede que te interese evitarlo.

Continúa leyendo