Es casi imposible que no te hayas enterado de esta nueva vulnerabilidad de Bash que dieron en llamar Shell Shock y lleva el CVE 6271.

En caso de que no estuvieras al corriente, como el nuevo theme que le puse al Blog tiene un CSS de mierda que nunca me molesté en corregir, tal vez no te diste cuenta pero en el párrafo de mas arriba hay dos hipervínculos que son clickeables y casi ni se nota. Ya arreglaré eso cuando se me pase lo pajero.

Como sea, si tenés ganas, leélos y parchá tu bash. Si no tenés ganas, simplemente parchá tu bash o que te rompan el culo, resumidamente esas son tus tres alternativas, por que este bug de mierda es wormable con lo que podemos esperar a corto plazo una ingente cantidad de bots tratando de hackearnos de forma automatizada (y van seis días desde el primer advisory).
 

Fuck the fucking fuckers. Yo ya parché mi Bash.

Fuck the fucking fuckers. Yo ya parché mi Bash.


Si justo tenés la buena suerte de estar corriendo un Linux que recibe actualizaciones via gestor de paquetes, hacelo por ese medio. A mi me tocó tener que parchar decenas de Linux, en su mayoría Debian y derivados y encontré que no era tan fácil de hacer por que algunas versiones, sobre todo las mas viejitas ya no recibían actualizaciones. Como encontré –ya ni se donde– que alguien hizo un script para compilar bash desde los sources, le hice pequeñas modificaciones y te lo dejo acá para que lo uses si tenés que actualizar versiones de Debian o Ubuntu que ya no reciben updates via APT.


¿Como saber si tu Linux es vulnerable?

Ejecutá esto y si ves que dice «vulnerable», marche un parche:

~# env x='() { :;}; echo vulnerable' bash -c "echo esto es una prueba"
Continúa leyendo

Otro título sugerido: Pare de sufrir.


Prefacio:

Va a sonar a auto-bombo, que es algo que no suelo hacer pero por que realmente lo vale esta vez voy a hacer la excepción. Deberías compartir todo esto que escribí a continuación en tu red social de cabecera. Todo el mundo debería conocer este programa.


No entendí bien que le pasó a Cuevana. Un día entré y no estaba mas. Se finí, ahora si querés mirar series o películas, bajate esta basura –y un link para descargar un supuesto Cuevana Storm– que nunca me funcionó por mas que ya va como la tercera vez que lo descargo intentando ver si la nueva versión por fin hace algo además de quedarse pensando a la hora de conectarse con los peers para descargar la película o serie que elegí.


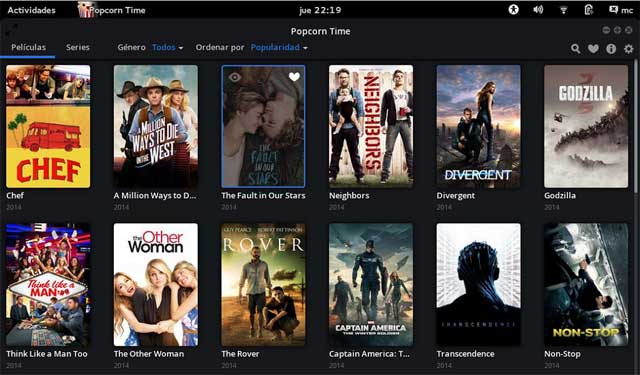
Pop Corn Time funcionando en mi Debian, como para que vean mas o menos de que se trata.

Pop Corn Time funcionando en mi Debian, como para que vean mas o menos de que se trata.


Googleando un poco después de por lo menos un mes y al tercer fracaso consecutivo, me enteré que había algo que se llama Popcorn time y que era de código cerrado y solo para Mac pero lo hicieron open source y aparecieron forks y clientes para todos los sistemas operativos –Cuevana Storm es uno de estos forks del proyecto– y por tirar un tiro al aire, me fijé como era el asunto por que me dejó intrigado y por que quería ver alguna que otra serie que traigo atrasada.Continúa leyendo

Esto pasó en el 2003 y es una historia tan interesante y rara de explicar como la del caso del servidor que solamente podía mandar mails a 500 millas a la redonda.

De un mes para el otro, una tanda de routers domésticos de la marca netgear salió al mercado conjuntamente con una serie de actualizaciónes de firmware para ciertos modelos de routers que ya estaban en circulación que le hizo mierda la conexión a internet a esta universidad al punto que hasta que consiguieron detenerlo, el flood llegó a picos de 250.000 packets por segundo y 150 megabits por segundo de ancho de banda de subida obligándolos a reconfigurar los border routers para bloquear todo el tráfico entrante desde y hacia un puerto específico.

El HR314, este es uno de los routers en cuestión. Miles de estos esparcidos por todo el mundo Vs la Universidad de Wisconsin.

El HR314, este es uno de los routers en cuestión. Miles de estos esparcidos por todo el mundo Vs la Universidad de Wisconsin.

Sí tenemos en cuenta que estamos hablando de 150 megabits en el 2003, el incidente cobra aún mas magnitud, imaginense solamente. Yo por aquel entonces navegaba a la nada despreciable friolera de 256 kilobits por segundo de bajada y 64 de subida, por ejemplo.

Continúa leyendo

Si venís usando algún sistema de administración remota desde hace un tiempo sabrás lo mucho que rompía (y rompe) las pelotas tener los efectos visuales activados en Windows XP mientras estás conectado desde afuera ya sea por Teamviewer, VNC, Radmin, Logmein o cualquier sistemita parecido. Nada nuevo.

Esto que siempre fué un problema emperoró en varios órdenes de magnitud a partir de Windows Vista, Windows 7, Windows 8 y vaya uno a saber que otra basura vendrá a continuación, por que con eso del «Aero», todo se llenó de fade in/fade outs, animaciones para cada puta cosita que quieras hacer y semitransparencias.

Jolgorio, algarabía entre los usuarios de teamviewer cuando Aero está activado en la PC remota

Jolgorio, algarabía entre los usuarios de teamviewer cuando Aero está activado en la PC remota

Todo muy lindo, hasta que lo estás usando remotamente y por mucho ancho de banda y bajísima latencia que tengas, la experiencia dista de ser como mínimo «cómoda». Hoy me acordaba de esto mientras reputeaba al aero de un Windows 7 que tenía conectado por Teamviewer y se me ocurrió que era un buen motivo para un mini-post así que acá estoy de nuevo:


Como apagarle Aero a windows de forma tal de que se deje usar cuando estás administrándolo desde internet, transitoriamente y con un solo comando mágico.

Continúa leyendo