Todo empezó hace un par de años, el día que le puse DD-WRT a mi Linksys WRT54G Versión 8, eso fué lo que desencadenó la sucesión de eventos que a continuación relato:

Al ver que con ese firmware mi router podía hacer de todo, le falta hablar nomás, me dije: «Esto no puede quedar así» y dicho y hecho, no quedó así como estaba, –bajo techo al reparo de las adversidades climáticas y lleno de mimos– si no que fué a parar dentro de un tupperware, ese tupperware arriba del punto mas alto que pude encontrar en mi casa, que viene siendo el tanque de agua y sostenido todo el conjunto para que no se vuele con una batería de UPS de esas de 12V haciéndole peso. Los +9V de alimentación por el mismo cable ethernet en un PoE improvisado pelando cables y listo, mas tercermundista imposible.

Lo primero que hice con el router en su nueva ubicación privilegiada es salir a hacer auto-wardriving si es que existe tal cosa, salir de mi casa y ver hasta donde me llegaba la cobertura, resultó ser que en alrededor de 200 metros a la redonda mi señal era visible. Lo segundo fué volver a casa pensando: ¿Recibiré redes inalámbricas desde 200 metros a la redonda en mi router?

Así fué que volví a casa, entré a la sección «Site Survey» de la configuración del router para buscar redes inalámbricas dentro del radio de cobertura y sorpresa: En donde vivo, la única red inalámbrica que puedo pescar con una laptop es la mía, no veo ninguna otra pero el router colgando ahi arriba puede ver entre 7 y 8 redes inalámbricas distintas de los alrededores.

La primera de las redes wi-fi vecinas que me llamó la atención fué una que rezaba:

TP-LINK_AABBCC AP 00:21:27:AA:BB:CC 8 -86 -92 100 Yes 0 54(b/g)

Donde ese YES estaba indicando una red abierta a todo público y lista para usar o en el peor de los escenarios, con filtrado por mac address, (pero si supieran de filtrado por MAC Address lo mínimo que hubieran hecho sería cambiarle el SSID a la red), sin embargo en este caso, hasta el SSID era el por defecto, la marca del aparato y los últimos tres valores de su MAC Address.

Solo por probar, –por que pago por mi propia conexión a internet y no tengo necesidad de andar haciendo estas cosas-, puse el router en modo cliente de access point, cambié el IP LAN del router a el mas improbable que se me ocurrió encontrar (172.16…) y me conecté al TP-Link.

Continúa leyendo

He terminado por fín después de posponerlo durante semanas de mudar el Blog desde http://malditonerd.com en donde estuvo siempre hasta este, el nuevo dominio: http://malditonerd.com. (¡Gracias Guillermo!).

Aunque faltan unos cuantos pormenores, por configurar o terminar de arreglar y unos 6 o 7 artículos por importar ya está mas o menos lo básico en funcionamiento y como una imagen vale mas que mil palabras (pero ocupa mas espacio en el disco):

Las estadísticas del blog en el nuevo hosting, desde el día de hoy.

Las estadísticas del blog en el nuevo hosting, desde el día de hoy.

El dominio anterior queda oficialmente cerrado por derribo. ¡Actualicen la dirección del feed RSS!

Y no naufragar en el intento

¿Se entendió el chiste? Lo opuesto de navegar = naufragar, hoy estoy iluminado.

El caso mas típico: El administrador de la red de tu trabajo te bloqueó twitter, facebook, msn messenger y cuanta otra página adicional pudiera dar por tierra con tu productividad.

¿Se entendió el chiste? Lo opuesto a navegar = por tierra, hoy estoy realmente iluminado.

Otro ejemplo, estás navegando desde una red pública accediendo a contenido sensible sin saber quien pudiera estar a la escucha del tráfico entrante o saliente. O peor aún, estás navegando desde una red inalámbrica sin cifrar, donde cualquiera en varios metros a la redonda podría estar jugando con su placa de red wi-fi en modo monitor.

Ya sea que te bloquearon el MSN messenger y no podes chatear o que te vino el ataque mensual de paranoia y no te animás a usar Home Banking desde esa red de dudosa procedencia, he aquí una de las tantas alternativas viables para solventar el problema.

Ingredientes:

  1. Linux con el servicio SSH corriendo.
  2. Si la PC con facebook bloqueado corre windows, entonces necesitarás además de PuTTY

Si, solo eso. Nada como un buen Linux en casa para pasarse por el ***** el sistema de filtrado de contenidos del 90% de los servidores corporativos, así que si todavía no lo hiciste, ya tenés otro motivo mas para ir instalando Linux en esa PC viejita y en desuso que quedó tirada por ahí.

¿Como funciona?

Se trata de establecer el famoso tunel SSH entre la PC bloqueada y la PC de afuera corriendo Linux.

Si bien hay varias formas de traspasar un firewall restrictivo, la mas eficiente y la única que encontré –la única que conozco, por que seguro habrá unas cuantas formas mas de hacerlo– que permite acceder al contenido de varias páginas web de forma dinámica sin tener que andar retocando la configuración de ningún servicio o conectar y desconectar nada, es llegando hasta el servidor por SSH por un túnel haciendo de socks proxy.

Si llegaste a leer hasta este punto, es por que realmente te interesa el artículo y sabés mas o menos de que estoy hablando, así que voy a presuponer que ya tenés una distribución de Linux instalada y que esta distribución tiene OpenSSH instalado y en ejecución como servicio.

De no ser así, hay miles de guías al respecto por ahí, no voy a detallar la configuración desde el principio por que no viene al caso.

Puesta en marcha:

En Linux:

ssh –D 3128 usuario@servidor 

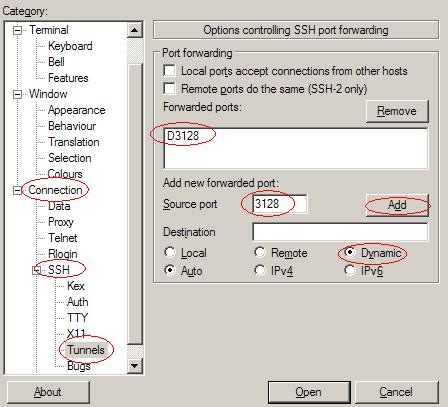
En windows, con PuTTY en ejecución toda la ciencia radica en agregar el puerto 3128 como dinámico en la sección Connections / SSH / Tunnels y luego loguearse en la PC remota:

eseesehache

Por último, configurar el navegador.

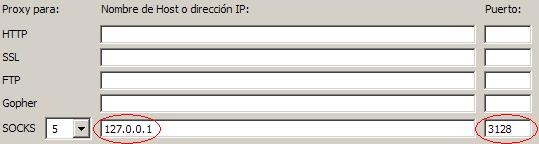
Una vez establecido el túnel, solo es cuestión de especificarle al navegador de cabecera que use como servidor de socks (normalmente en la sección “proxy” de las opciones del mismo) a 127.0.0.1 en el puerto 3128 o cualquiera sea el número de puerto arbitrario que se hubiera especificado. (Usé 3128 por costumbre, por ser el puerto por defecto en donde corre Squid pero se puede usar cualquier número de puerto).

proxy

Desde ese momento y hasta tanto se le indique otra cosa al navegador o se cierre el túnel, todo el tráfico será enviado a través de este último hasta la PC que corre Linux, que será la encargada de establecer y gestionar la sesión HTTP. De paso se cifra por completo la conexión, por otro lado además se saltea cualquier restricción que hubiera respecto a este tipo de tráfico.

Para el webserver que recibe la petición, todo el tráfico aparentará estar originado en la PC que corre Linux.